 国家高新技术企业
 ISO27001
 涉网犯罪配侦服务
AI时代的PHP攻防:从漏洞挖掘到安全新思路
在Web开发的世界里,PHP一直是绕不开的语言。
大量网站、管理后台、中小型业务系统依托PHP搭建,长期迭代留下的代码冗余、不规范的参数校验、过滤逻辑疏漏,让PHP成为漏洞的高发阵地。
最近,安全圈已经出现标志性案例:在PHP2Shell的挖掘过程中,安全研究员借助大模型辅助源码审计,找到了一组潜伏多年、传统人工审计难以完整证明利用链的PHP内核高危漏洞;除此之外,也有不少安全团队开始常态化用AI,在开源PHP代码、CMS项目中挖掘过去容易被漏掉的缺陷。
这正是AI带给网络安全直观的正向价值。
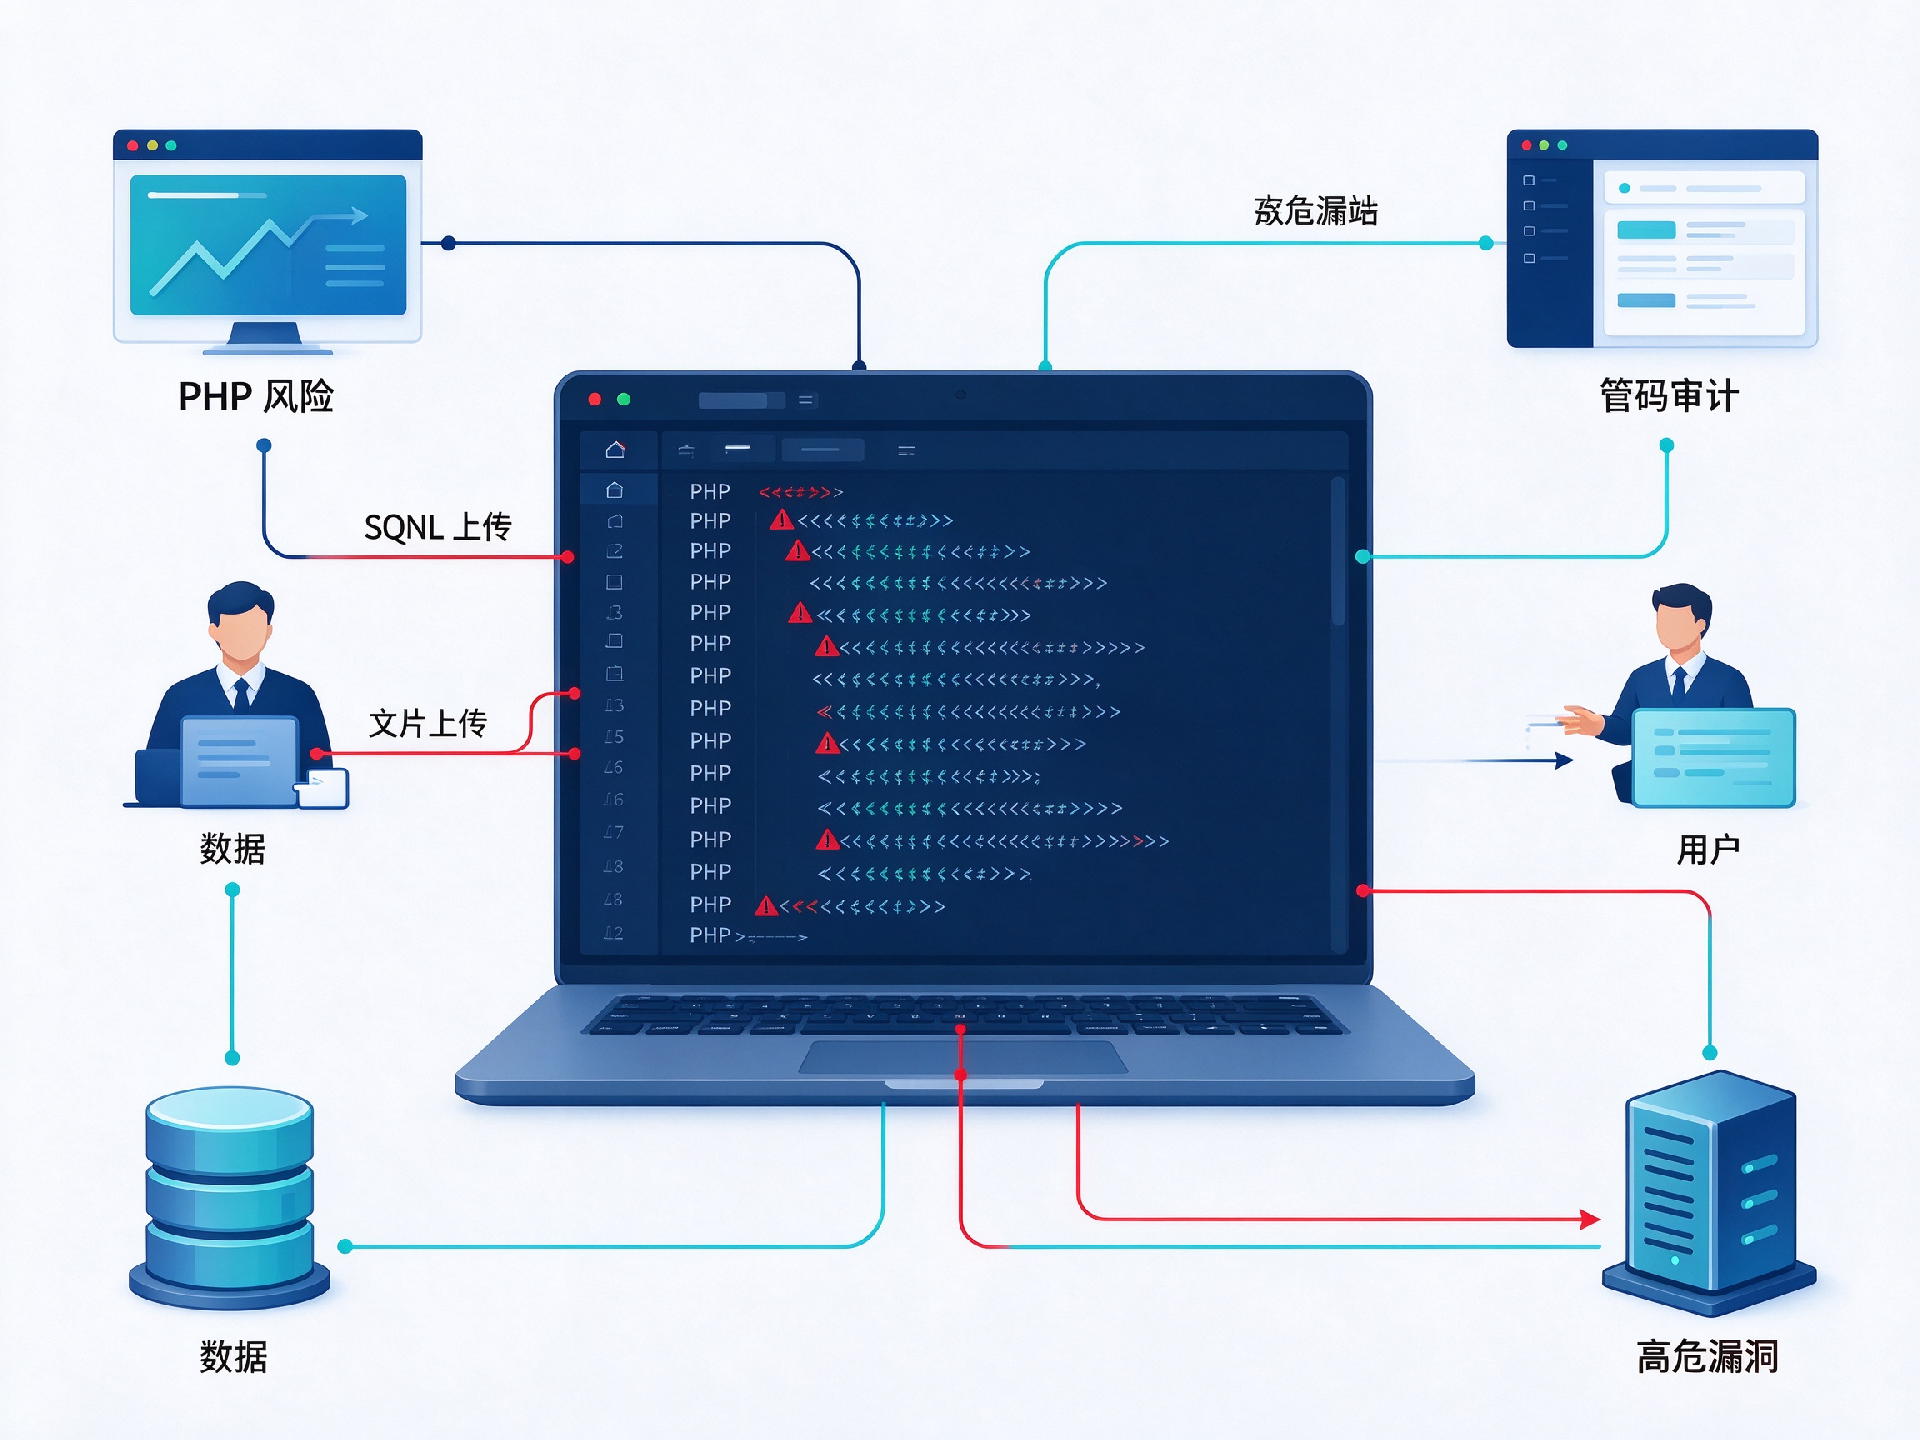
安全工程师把海量源码批量喂给大模型,让它快速定位危险函数、追踪变量传递链路,识别SQL注入、文件上传、代码执行、路径穿越等典型风险。
对于中小型项目,过去一名审计人员几天才能梳理完的项目代码,AI可以在短时间内完成初筛,把可疑片段汇总给人工复核,提高工作效率、降低人工负担,缩短应急响应周期。
不少安全团队已经把AI作为辅助预审工具,用来做代码预审、漏洞验证、修复方案生成,帮助企业提前排查隐患。
但技术本身没有立场,同样的能力,也会流向攻击者。
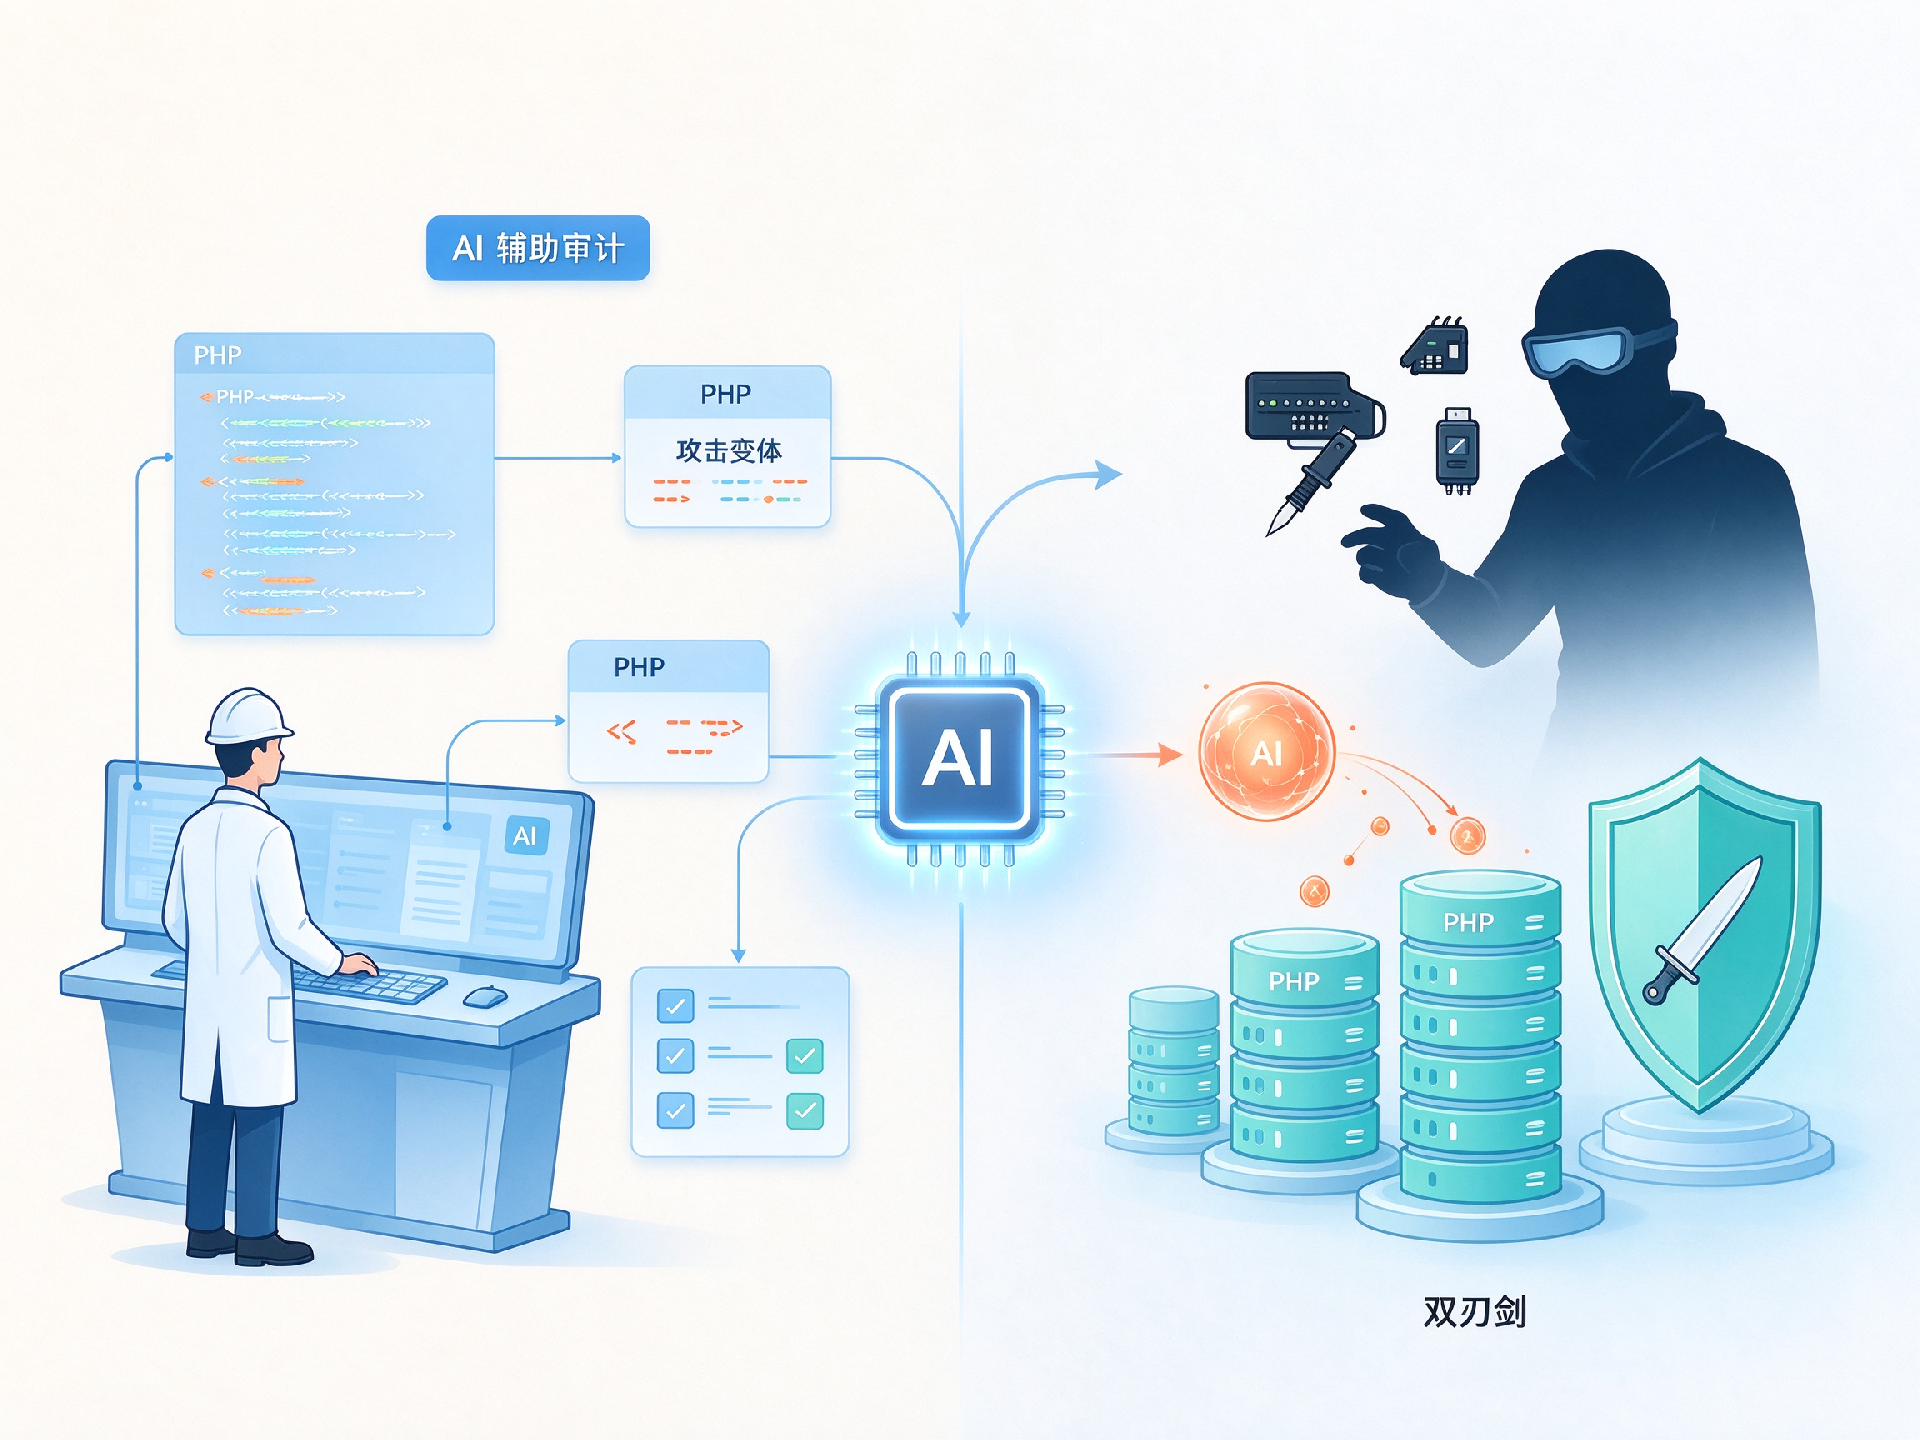
过去编写漏洞利用脚本对技术要求很高,如今攻击者借助AI生成各类攻击变体,针对PHP生态漏洞开展尝试;还有部分黑产团伙借助AI工具,大范围摸排线上站点风险,探测效率远高于传统方式。这类威胁,攻击节奏更快、载荷形态多变,给依赖固定规则、特征库的传统防护体系带来不小挑战。
那么,防守方该如何应对这场由AI驱动的攻击?
并不是简单一句 “以AI对抗AI”,而是搭建智能化防御闭环,用自动化能力匹配自动化攻击。
依托大模型结合安全样本库沉淀PHP漏洞特征,实时研判访问请求,提升识别概率;将AI接入代码审计、流量检测、日志分析链路,识别异常调用与危险数据流,对可疑攻击及时告警、阻断流量。AI辅助输出修复方案、给出编码建议,再由安全人员校验补丁效果,降低被绕过的风险。
这套方案的本质,是将过去重度依赖人力的防守环节改造为持续迭代的智能防线,但高风险的关键判定和上线变更,仍需要安全、开发人员复核把关。
AI带来的安全变革,不只发生在攻防技术一线,也对整条安全治理链条提出新挑战。
攻防两端同步获得能力加持,印证了一个现实:AI是把双刃剑。它既能帮助安全团队有效排查潜藏风险,筑牢防线;也会被攻击者利用,催生更快、更多变的攻击手段。
机器负责提速,而人的研判、边界约束与制度管控才是决定性因素。唯有建立配套的规范与防御体系,引导智能能力服务于安全建设,才能在加速的攻防对抗中,守住安全的底线。
本文链接:https://www.hqaq.cn/technology/1091.html
华企盾DSC数据防泄密系统可实现AES256/国密SM4文件透明加解密、U盘加密管理、CAD图纸加密、办公文件加密、源代码加密、财务报表加密、OA/ERP防泄密、屏幕水印管控、终端行为审计等功能。为政府、企事业单位等不同行业提供不同应用的针对性解决方案。